ARTEX 금융권 해킹, 공격자는 AI를 어떻게 썼을까?
금융권 개인정보 유출 사고에 AI 침투테스트 도구 ARTEX가 악용된 정황이 드러났어요.
원인: 최초 침투 경로는 조사 중이에요. 공격 대상에는 대출 중개인 조회 서비스와 직원 업무 지원 시스템이 포함됐어요.
해결: 개발팀은 외부 업무 시스템과 조회 권한을 점검하고, 이용자는 금융사 공식 채널에서 유출 여부를 확인하세요.
1. 금융권 유출 사고, 어떤 시스템이 공격받았나요?
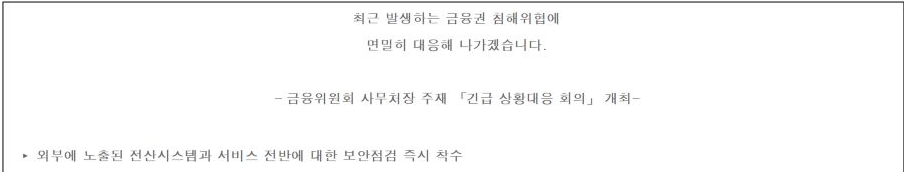
금융위원회는 2026년 10월 2일 긴급 상황대응 회의를 열고 금융권 정보유출 사건과 대응방향을 논의했어요. 외부 시스템 보안점검과 인증, 접근통제 강화, 위협정보 공유를 요청했어요.
연합뉴스는 10월 6일 보도에서 신한, KB국민, 하나, BNK부산은행, 예가람, 웰컴저축은행, 현대캐피탈을 거론했어요.
CrowdStrike가 업계 보도를 인용해 소개한 피해 시스템은 대출 중개인 진행 조회 서비스와 직원 모바일 업무지원 시스템이에요. 고객용 앱뿐 아니라 외부와 연결된 업무 시스템도 보안 점검 대상에 포함해야 해요. 회사별 유출 항목은 각 금융회사의 공식 안내에서 확인해요.
2. ARTEX는 AI에 점검 작업을 나눠 맡기는 도구예요
ARTEX는 AI 기반 공개 침투테스트 도구예요. 침투테스트는 허가받은 범위에서 시스템의 보안 약점을 점검하는 작업이에요. CrowdStrike의 2026년 10월 7일 분석에서는 공격자가 ARTEX를 금융권 공격에 활용한 정황이 드러났어요.
안랩은 10월 7일 ARTEX v2의 일반 구조를 분석했어요. 중앙의 Planner는 작업 계획을 관리하고 여러 Worker Agent에 일을 나눠 줘요. Worker는 맡은 작업을 수행해요. 탐색한 자산, 도구 실행 내역, 증거와 보고서는 하나의 작업 공간에서 관리해요.
이 구조에서는 여러 작업을 나눠 수행하고, 나온 결과를 다음 작업 계획에 반영해요. 방어팀은 연속된 요청이 어떤 자료에 접근하는지 함께 살펴봐야 해요.

3. 공격자 서버에 남은 기록으로 공격 구조를 살펴봐요
CrowdStrike는 2026년 10월 7일 분석에서 공격자 서버에 공개 상태로 남아 있던 Claude Code 대화 기록, ARTEX 설정, 메모리 파일을 조사 단서로 제시했어요. 연구진은 홍콩 소재 지시 관리 서버와 별도의 ARTEX 실행 서버, 여러 프록시를 사용하는 구조를 설명했어요. 프록시는 통신을 다른 서버를 거쳐 전달하는 중간 경로예요.
CrowdStrike에 따르면 ARTEX가 주로 연결한 모델은 DeepSeek였어요. 별도의 Claude Code 세션에서는 다른 모델도 사용한 기록이 있었어요. Claude Code는 작업 도구의 이름이고, DeepSeek는 연결된 모델의 이름이에요.
공개 자료를 종합하면 흐름은 사람의 목표 설정 → AI와 도구를 이용한 반복 작업 → 업무 시스템 침해 → 데이터 외부 반출로 요약할 수 있어요. 데이터 반출은 CrowdStrike가 보고한 결과예요.
CrowdStrike는 공격자의 중국어 사용과 금전 목적 가능성을 중간 수준의 확신으로 평가했어요. 공격자의 신원과 국가 배후는 확정되지 않았어요.
4. 로그인 성공과 고객 정보 조회 권한을 따로 점검해요
금융위원회의 2026년 10월 2일 점검 요구는 외부 IT 자산, 서비스 전수점검, 인증, 접근통제, 공동 위협정보 공유에 초점을 맞췄어요. 개발팀은 이를 다음과 같은 점검으로 이어갈 수 있어요.
① 외부 접점을 목록으로 만들어요. 고객 앱, 중개인 페이지, 직원 지원 서비스, 위탁 운영 시스템의 이름, 담당자, 접근 범위를 정리해요. 사용을 끝낸 서비스는 종료 여부와 외부 접근 상태를 확인해요.
② 서버에서 자료 조회 권한을 확인해요. 인증은 사용자가 누구인지 확인하는 절차이고, 권한 검사는 그 사용자가 해당 자료를 볼 수 있는지 판단하는 절차예요. 로그인한 사용자라도 다른 고객의 정보를 조회할 수 없어야 해요. 화면에서 버튼을 숨기는 것과 서버에서 요청을 거절하는 것은 별도로 확인해요.
③ 합성 데이터로 권한 거절 테스트를 만들어요. 내가 관리하는 별도 테스트 환경에 가상의 사용자 A와 B, 각자의 가상 자료를 준비해요. 비로그인 조회, A의 B 자료 조회, 권한을 회수한 A의 재조회가 서버에서 거절되는지 확인해요. 거절 응답에 개인정보가 남지 않는지도 살펴봐요.
④ 대량 조회와 반출 징후를 함께 살펴봐요. 조회 횟수, 조회 대상 수, 응답 데이터량, 실패 뒤 성공으로 이어지는 패턴을 묶어서 확인해요. 정상적인 업무상 대량 조회와 구별할 기준은 서비스 담당자와 보안팀이 정해요. 경보를 확인할 담당자와 후속 조치도 기록해요.
학습 프로젝트에서는 외부 접점 목록 한 장, 권한 거절 테스트, 경보 대응 메모를 만들어 봐요. AI가 작성한 코드에서도 어떤 자료를 보호하고 어떤 테스트로 권한 통제를 확인했는지 설명하는 연습을 해요.
5. 유출 여부는 공식 채널에서 확인하고 사기 연락에 대비해요
금융위원회는 2026년 10월 6일 안내 당시 비밀번호, OTP 정보 유출과 이 사고에 따른 보이스피싱 고객 자금 유출 사례가 확인되지 않았다고 밝혔어요. 유출된 이름, 소득, 대출 관련 정보를 이용한 맞춤형 사기에는 주의를 당부했어요.
유출 여부와 항목은 금융회사의 공식 홈페이지, 앱 또는 대표 고객센터에서 직접 확인해요. 문자에 담긴 “피해보상”, “금리우대” 링크는 누르지 않아요. 상담자가 내 대출 정보를 알고 있어도 송금이나 앱 설치 요구는 거절해요.
금융위원회는 금융거래 안심차단서비스와 개인정보노출자 사고예방시스템도 안내했어요. 신청 전에는 거래 중인 금융회사의 공식 안내에서 차단 범위와 해제 절차를 확인해요. 차단은 정상적인 신규 거래에도 영향을 주므로 예정된 금융거래를 함께 고려해요.
이미 돈을 보냈다면 즉시 112 또는 금융회사 콜센터에 연락해 지급정지를 요청해요. 받은 연락과 송금 내역도 보관해 상담할 때 전달해요.
